woensdag 20 februari 2013

The search for the diamond mole at Brinks


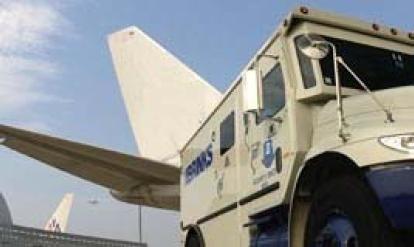
In the evening of Monday Feb 18th some people won the jackpot. Diamonds with a value of 50 million US Dollar was stolen during a heist at the Brussels Airport.

The fact that most Belgian Airports are easy accessible, is a commonly known public secret. Many TV shows have been proving this weak security. And a few days before the raid, a 12 year old child was able to take a free flight to Spain bypassing all security. So just say: Physical Security fails big time.

When writing this article, the Belgian police is still trying to catch the robbers and trying to find the possible "internal Brinks mole" that help the diamond heist.

But when I read that Brinks would refund it's customers without any problem and shame, I was wondering why. Compared to other raids, Brinks is this time very quickly in announcing to provide full refund. Does this have something to do with the Diamond mole?

The Belgian police is maybe looking for a Brinks employee, who provided the shipping details to some criminals, But did someone think about the Brinks network?


The diamond transport service of Brinks is been handled by Brinksglobal.com. A nice looking website which offers it's customers an easy online way to handle and track their shipments. An Adobe flash page is used as login page. Indeed, would this page might be prone to zero day attacks?


And once you are logged in, you might have fun with SQLi attacks? I would not be surprised that those criminals had some hackers active to penetrate the Brinks network and get all the shipping details.

Maybe Brinks knew about this hack and therefore tries to stop every rumour by quickly communicating to the public that all customers will be refunded. Trying to save its credibility and avoiding clains in regards of privacyleaks which is worth even more.

Let's wait and see what the professionals will tell as this is a simple thought.

vrijdag 15 februari 2013

Nederlandse Overheid deed weinig met kennis over grote cyberaanval.


Hackers hebben met de Citadel-malware honderden gigabytes aan gevoelige data buitgemaakt bij duizenden Nederlandse bedrijven en overheidsinstellingen. De overheid zou hiervan op de hoogte zijn geweest maar slechts weinig tot niets hebben gedaan met deze kennis.

Dat stelt de NOS na het uitvoeren van een eigen onderzoek. Afgelopen najaar kregen hackers grote hoeveelheden gevoelige gegevens in handen door Windows-systemen bij bedrijven en overheidsinstellingen te besmetten met de Citadel-malware. Onder andere bij energiebedrijven, ziekenhuizen en universiteiten zou met behulp van een botnet informatie zijn buitgemaakt door cybercriminelen. Het zou gaan om meer dan 150.000 besmette systemen waarvan 750GB aan data is buitgemaakt.

In september zou Digital Investigation, een beveiligingsfirma die meehielp om het botnet vorig jaar september onschadelijk te maken, een kopie van deze data hebben overhandigd aan de afdeling High Tech Crime. De politie zou echter een onleesbare harddisk hebben gekregen en daarop geen verder onderzoek ingesteld hebben. De NOS heeft twee dagen lang bij Digital Investigation de verzamelde informatie mogen bekijken. In de data zou uiterst gevoelige informatie staan, zoals patiëntgegevens, wachtwoorden, creditcardgegevens en geheime bedrijfsinformatie. De data zou met name uit kantoor-pc's zijn buitgemaakt. Inmiddels heeft de politie alsnog om een kopie gevraagd.

Digital Investigations stelt dat het in december het Nationaal Cyber Security Centrum een lijst heeft gegeven van besmette systemen. Het NCSC zou volgens de NOS echter getroffen bedrijven nauwelijks hebben gewaarschuwd, inclusief organisaties die verantwoordelijk zijn voor cruciale infrastructuur, zoals elektriciteitsbedrijven en ziekenhuizen. Verder heeft het NCSC het databestand van Digital Investigations niet hebben willen aannemen omdat het mogelijk gestolen gegevens bevat. Het is echter niet uitgesloten dat cybercriminelen dezelfde data nog steeds in handen hebben.

Professor Michel van Eeten van de TU Delft en deskundige op het gebied van it-beveiliging, stelt dat de kans dat de buitgemaakte data in de praktijk op grote schaal misbruikt zal worden, relatief klein is. De aanvallers zouden vooral uit zijn geweest op data als inloggegevens en bankdata. De inzet van de Citadel-malware en het achterliggende botnet wordt door Van Eeten dan ook omschreven als 'een schot hagel'.

source: NOS

dinsdag 12 februari 2013

Privacy elektronisch patiëntendossier is niet gewaarborgd'

Onderzoekers van het medisch-onderzoeksinstituut Nivel, dat patiëntendossiers verzamelt voor onderzoek, krijgen daarbij zoveel privégegevens binnen dat de dossiers naar individuele personen kunnen worden herleid. Dat schrijft De Telegraaf.
EPD
Het onderzoeksinstituut krijgt van patiënten de geboortedatum, het geslacht en de vier cijfers van de postcode meegestuurd. Dat schrijft De Telegraaf op basis van een forumtopic op een gesloten forum voor huisartsen. Daarin spreekt de directeur van een leverancier van software aan het Nivel zijn zorgen uit over de privacy van patiënten.
De hoeveelheid gegevens die worden meegestuurd, maken het in tachtig procent van de gevallen mogelijk om patiënten te identificeren, zegt onderzoeker Matthijs Koot van de Universiteit van Amsterdam tegenover Tweakers. Hij promoveerde vorig jaar op de herleidbaarheid van personen. Koot zegt dat het weglaten van de geboortedatum de privacy al flink zou verbeteren. "Je kunt dan bijvoorbeeld enkel het geboortejaar tonen, of de leeftijd."

Het Nivel doet onderzoek naar de manier waarop huisartsen het patiëntendossier bijhouden. Huisartsen die aan het onderzoek meedoen, krijgen 80 cent per patiënt. Het onderzoeksinstituut krijgt informatie over consulten en medicatie, maar ook de zogenoemde contra-informatie, waarin bijvoorbeeld wordt bijgehouden of een patiënt een buitenechtelijke relatie heeft, wat onder meer bij soa's van belang kan zijn. Volgens De Telegraaf wordt patiënten niet verteld dat derden dit soort gegevens zonder toestemming kunnen inzien.

Volgens het Nivel worden de dossiesr van om en nabij de 300 huisartsen gecontroleerd en gebeurt dit met toestemming van de patiënt. Daarbij krijgt het instituut privacygevoelige gegevens, maar het instituut zegt goede privacyrichtlijnen te hebben en over de verwerking van de persoonsgegevens een overeenkomst te sluiten met de huisarts. Bovendien krijgt het instituut naar eigen zeggen geen informatie over buitenechtelijke relaties, zoals De Telegraaf claimde.

source: Joost Schellevis 

maandag 11 februari 2013

Sensitive data on personal home folders found thanks to Google!


I can imagine that there are some people who make use of a mailing list. A way to quickly communicate in case certain events happen. These mailing lists are mostly to be used for personal reasons. And as for this personal reason, they get stored on a personal share on the network. Also known as your personal home folder. So far nothing wrong.

But what happens if these personal homefolders are browsable from the internet?
As from that moment, we have generated a data leak.

This is a situation which I bumped into with a Belgian Governmental organization, which I will not mention by name as they are very collaborative to get the problem fixed. The content of info which I read via a cached Google page, was of a similar kind of data leak to that what I found earlier this year with "dghr.mil.be". Names,location,phone, job title, email, etc... Nothing special you would think but still useful information for identity theft and surely a good case for the Belgian Privacy Commission.

But who is to blame?

Looking to the information published on the site, it seems that the purpose of the server is rather to provide a presentation of staff. Staff can publish an introduction about themselves and maybe, if allowed, their academic work.
So the sysadmin could claim that it's the users mistake to have published some internal data.
But if we look to the URL it seems to switch to a commonly used format for personal home folder http://<server>/~<username>
So maybe the user was not aware that his private folder was open to the public.

What can we learn from this? And what did we propose to the organization involved?
  1. Make clear guidelines about which location on the network will be made public.
  2. Disable directory browsing to avoid Google/people to snoop around and harvest information which might store sensitive data.
  3. Regularly perform audits. This can be done automated. Screening of content which only triggers an alarm toward the user. Then this user can decide if their might be a security violation.
Security is as strong as it's weakest link.

Belgische Inlichtingendienst zoekt hackers

source: Mondiaal Nieuws

De regering-Di Rupo werkt een beleid rond cyberveiligheid uit. Op een studiedag in de Koninklijke Militaire School (19/11) lichtten de geheime diensten en het kabinet van de premier alvast een tipje van de sluier: in 2013 wordt een coördinatiecentrum rond cyberveiligheid opgezet.
In 1995 –achttien jaar geleden– vestigde het Comité I (dat in opdracht van het parlement de Belgische inlichtingendiensten controleert) voor het eerst de aandacht op het belang om informatiesystemen te beveiligen. Een Witboek voor een nationaal beleid van de informatieveiligheid uit 2007 ten spijt bleef het wachten op een globaal federaal beleid inzake informatieveiligheid. Nu lijkt er eindelijk schot in de zaak te komen.
‘Belangrijk is dat we momenteel voorbij de kritische drempel van awareness zijn’, zegt generaal-majoor Eddy Testelmans, het nieuwe hoofd van de militaire inlichtingendienst ADIV. ‘Het besef is doorgedrongen dat de cyberdreiging een reëel risico is dat te groot dreigt te worden als we nu niet handelen. Die houding is nu aanwezig bij de verschillende spelers: de ADIV, de Staatsveiligheid, het kabinet van de premier en andere partijen. Ik hoop dat ook de industrie gaat volgen.’

Zorgen dat de mayonaise pakt

Pascal Petry, sinds december 2011 veiligheidsadviseur van premier Elio Di Rupo (PS), kondigde op de studiedag de oprichting aan van een coördinatiecentrum rond cyberveiligheid. Een twintigtal experts onder leiding van een directeur zal de coördinatie verzorgen tussen de verschillende overheidsdiensten die nu reeds rond cyberfenomenen werken, waaronder de ADIV en de Staatsveiligheid. Wel moet er nog een politiek akkoord over komen –de onderhandelingen zijn voor 2012 voorzien– en een budget worden opgesteld. Eén discussiepunt is waar de fysieke capaciteit van het centrum –personeel, hard- en software– ondergebracht zal worden.
De voorbije jaren heeft de Belgische overheid reeds de internetbrandweer CERT.be en het expertisecentrum B-Ccentre in het leven geroepen. Nu komt er wéér een speler bij? Petry: ‘Ieder houdt zich met een deelaspect van de cyberdreiging bezig. Soms moet je ervoor zorgen dat de mayonaise beter pakt, dat is de taak van het nieuwe coördinatiecentrum. Ik zeg niet dat al de verschillende spelers momenteel niet goed samenwerken, maar het is een kwestie van afstemmen: wie doet wat?’
In het regeerakkoord van Di Rupo I was al aangekondigd dat België een cyberstrategie gaat ontwikkelen. Petry: ‘Het BELNIS-platform, waarin experten van verschillende FOD’s zetelen, heeft een aanzet gegeven voor zo’n Belgische cyberveiligheidstrategie.’
Drie doelstellingen staan daarbij centraal. ‘Er moet een cyberruimte komen die de individuele burgerrechten garandeert; de kritische infrastructuur moet beschermd worden; en we gaan onze eigen capaciteiten verder ontwikkelen om incidenten aan te pakken’, aldus Petry. ‘Belnis heeft een gids opgesteld over het beheer van cyberindicenten. Die wordt eerstdaags voorgesteld.’

Aanvallen tegen de Belgische overheid

Ook Defensie heeft een ontwerp voor een eigen cyberstrategie op papier gezet. ‘Deze week ga ik ze presenteren aan een aantal generaals’, zegt Luitenant-kolonel Miguel De Bruycker, hoofd informatieveiligheid bij de ADIV. ‘Daarna gaat het verder naar boven; minister De Crem moet nog groen licht geven.’
Het ontwerp gaat uit van drie luiken. De Bruycker: ‘In de eerste plaats moet cyber intelligence ons toelaten de cyberdreiging in te schatten. Wat zijn de mogelijkheden en intenties van potentiële tegenstanders?’
‘Het tweede luik slaat op cyberdefensie, de bescherming van onze netwerken.’ De ADIV analyseert ‘zeer frequent’ cyberaanvallen op Belgische overheidsdiensten. De Bruycker: ‘Deze ochtend nog hebben we een analyse gedaan van een heel gerichte aanval tegen een Belgische overheidsdienst. In de bijlage van een e-mail zat malware.’
‘Zo’n schadelijke software communiceert vervolgens met een command and control centre ergens op het internet. Ze kunnen aan je mails, bestanden, paswoorden. Elke toetsaanslag kan geregistreerd worden, daar hebben we voorbeelden van gevonden. We hebben ook al ontdekt hoe sommige pc’s tot microfoons omgevormd werden. Bovendien gaat het zover dat die malware automatisch geüpdated wordt.’

Zelf cyberaanvallen lanceren

Een derde luik in de ontwerp-cyberstrategie van Defensie slaat op een eigen offensieve cybercapaciteit. In mensentaal: zelf cyberaanvallen lanceren. De Bruycker: ‘De tegenpartij heeft natuurlijk ook kwetsbaarheden. Op een bepaald moment kan het militair gezien interessant zijn om tijdens operaties die kwetsbaarheden te gaan uitbuiten. Dat is de theorie. In de praktijk ligt daar niet de onze prioriteit. We gaan eerst de opportuniteit bestuderen.’
Generaal-majoor Testelmans somde op de studiedag een aantal argumenten op om zo’n offensieve cybercapaciteit te ontwikkelen: ‘Afschrikking is maar een daarvan. De cyberruimte is een nieuwe dimensie in het moderne oorlogsvoeren. Via offensieve acties kan je meer te weten komen over je tegenstander. En bovendien is het een kwestie van efficiëntie: twintig Joint Strike Fighters kosten vijf miljard euro, terwijl een trefzeker cyberwapen een miljard euro kost.’
Wettelijk kan de BIM-wet van 2010 (die de Belgische inlichtingendiensten bijzondere inlichtingenmethoden toekent) mogelijk een basis vormen voor zo’n offensieve cybercapaciteit. Testelmans: ‘Anderzijds moet er natuurlijk wel een evenwicht blijven tussen defensieve en offensieve capaciteit. Het kan immers leiden tot een cyberwapenwedloop die nog moeilijk te controleren valt.’

Hackers gezocht

Volgens De Bruycker werkt momenteel binnen de ADIV zowat een dozijn cyberspecialisten in de technische cybercel. Gekwalificeerd personeel vinden is geen sinecure. Testelmans pleitte dan ook voor meer specifieke opleidingen inzake cyberveiligheid. Testelmans: ‘Onze scholen moeten meer mensen afleveren die gespecialiseerd zijn in het veld van cybersecurity. We hebben getraind en gemotiveerd personeel nodig, en we moeten hen kunnen houden. Waarom niet in de hackersgemeenschap rekruteren? Hackers hebben niet altijd slechte bedoelingen.’
De ADIV speelt met het idee om in 2013 een heuse wedstrijd voor hackers te organiseren. De Bruycker: ‘Capture the flag, de klassieker. Wij plaatsen een of meerdere vlaggen op een informatiesysteem en dan is de vraag welke hackers in staat zijn die vlaggen als eerste te stelen.’

Klacht indienen

De voorbije jaren zijn de e-mails van een aantal Europese toppolitici met kantoor in Brussel door onbekende hackers onderschept: Europees president Herman Van Rompuy, antiterrorisme-coördinator Gilles De Kerchove en toenmalig Hoog Vertegenwoordiger voor Buitenlandbeleid Javier Solana. In maart 2011 waren de Europese Commissie en de Europese Dienst voor Extern Optreden het mikpunt van een cyberaanval.
Opmerkelijk, aldus Luc Beirens van de Computer Crime Unit van de Federale Politie, is dat de Europese Unie over die incidenten géén officiële klacht heeft ingediend. Beirens: ‘Nul dossiers van de EU zijn bij de politie aangemeld. Uitgerekend de EU komt af met een richtlijn over de plicht om datalekken mee te delen. Dat degene die het oplegt dan zelf ook maar het goede voorbeeld geeft.’
De ADIV herkent het probleem. De Bruycker: ‘Ik heb al eens meegemaakt dat een grote internationale organisatie een cyberprobleem had en graag steun had gekregen van de Computer Crime Unit. Maar niemand van de organisatie durfde klacht neerleggen. Na drie weken heeft men dan maar besloten om zelf het probleem op te lossen.’

Meldingsplicht

‘De verplichting om veiligheidsincidenten rond cyberveiligheid te melden is aan de orde van de dag’, zegt ook Alain Winants, adminstrateur-generaal van de Staatsveiligheid.
‘Een van de uitdagingen is dat een meldingsplicht zou kunnen leiden tot een stortvloed van meldingen die niet meer beheersbaar is. De ervaring van de Computer Crime Unit met E-Cops is terzake zeer leerrijk. E-Cops was opgezet opdat burgers op een eenvoudige wijze gevallen als cybercrime zouden kunnen melden via een website. In de praktijk stelde men echter vast dat de Computer Crime Unit overstelpt werd met aangiftes die eigenlijk niets te maken hadden met cybercrime en die via andere kanalen hadden moeten gemeld worden.’
Een tweede uitdaging in verband met de meldingsplicht is volgens Winants de anonimiteit van de aangifte. ‘Het moet mogelijk zijn in sommige omstandigheden, en als er gevaar is voor de openbare veiligheid, aan de meldingsplicht op anonieme wijze te kunnen voldoen. Een publieke melding kan gevolgen hebben voor het slachtoffer. Met name bedrijven zijn zeer gevoelig voor mogelijke imagoschade of economische gevolgen van een publieke melding van een cyberaanval of het bestaan van een gerechtelijk onderzoek dat daaruit voortvloeit. Ik denk dat de Veiligheid van de Staat hier een een toegevoegde waarde kan bieden. Inlichtingendiensten hebben immers ervaring met geheimhouding en met het garanderen van anonimiteit.’
De studiedag "Cyberthreats, cyberdefense, cyberwar: Pearl Harbor or a death of a thousand cuts" vond plaats op 19 november 2012 in de KMS in Brussel en is georganiseerd door het Belgian Intelligence Studies Centre (BISC).

vrijdag 8 februari 2013

Gratis geld op 1-2-3. (opgelet: strafbare feiten)


Voorwoord

Gelieve nota te nemen dat de uiteenzetting hieronder en de daaruitvolgende acties in overtreding zijn met de Belgische wetgeving. En dit op tal van vlakken zoals schriftvervalsing en inbreuk op de privacy. De ganse omschrijving is alsook nooit door mijzelf uitgevoerd wegens begrijpelijke juridische redenen. Dit draaiboek dient slechts als basis om de lezer op de hoogte te stellen wat er kan gebeuren zolang persoonlijke gegevens zomaar te grabbel liggen op het internet. Ik wijs dan ook elke verantwoordelijkheid af van feiten gepleegd volgens onderstaande beschrijving.


Wat hebben we nodig?

  • een smartphone met sim kaart zonder abbonement
  • Open of slecht beveiligd Wifi netwerk. 
  • tijdelijk emailaddress
  • Zilverpapier, baseballpet en zonnenbril
  • 2 minuten schrik en wat geduld.


Stap 1: De reseach
We gaan op zoek naar de slachtoffers die zullen opdraaien voor de gepleegde feiten.
Met de smartphone in de hand en een random Wifi netwerk stellen je in staat om te beginnen met je opzoekingswerk. Wat we zoeken zijn de gegevens die de online banken vragen bij het openen van een rekening.

  • Naam, Voornaam
  • Adres
  • Geboorteplaats, Geboortedatum
  • Telefoonnummer, Emailadres
  • Rijkregisternummer, Identiteitskaart.

Als we op internet een beetje rondsnuffelen, dan zijn er tal van notariele aktes die vrij te bezichtigen zijn. Of officiele formuilieren (vb.: Formulier G27a) die gebruikt zijn tijdens de verkiezingen. En ga zo maar door...

We gaan iedereen even overlopen die we in de lijsten gevonden hebben en misschien met behulp van google streetview bekijken we of we makelijk de post kunnen onderscheppen van deze persoon. Is de brievenbus een vierkante doos waar je zo alle post uithaalt?

Op basis van deze selectie gaan we eens na of die persoon ook daadwerkelijk werken is als de postbode zijn ronde doet. Ook vakantieperiodes kunnen soms handig zijn als het slachtoffer niet zijn post laat omleiden.

Zijn al de backgroundchecks positief, dan kunnen we naar de volgende stap.

Stap 2: De fraude
Nog steeds gewapend met de smartphone en de persoonlijke gegevens, openen we in naam van onze slachtoffers een gratis online bankrekening. Ons GSM nummer dient voor het extra vertrouwen. Mocht de bank een extra vocale verificatie willen doen, dan is dat prima.

Sommige banken zijn redelijk flexibel en sturen de bankkaart per post. De geheime code volgt per email. Het is dus kwestie van 2 minuten schrik te hebben om de bankkaart uit de brievenbus van het slachtoffer te ontfrutselen.

Stap 3: Jackpot
Om geen argwaan te wekken, laten we de bankrekening even rusten. En als je klaar bent om op reis te gaan, ga je eenvoudig weg met de bankkaarten naar een geldterminal. Kaartje in de sleuf en het maximum aan geld opstrijken. Sommige banken laten toe om 1250 euro onder nul te gaan. Mocht je een gratis creditcard gekregen hebben, kan je die ook eens gebruiken.

Zorg wel dat je nadien alle bewijsmateriaal vernietigd. En die zilverpapier, baseballpet en zonnenbril zal je vragen? Zilverpapier schermt je GSM af tegen lage straling die gebruikt kan worden om je GSM te tracken wanneer die uit staat. De baseball pet en zonnenbril zijn de gekende middelen om moeilijk herkent te worden op CCTV's en andere bewakingsmiddelen. We willen dan ook niet terug gevonden worden na de feiten.

Conclusie:
Met deze methode ga je niet direct miljoenen verdienen, maar jouw actie zal de samenleving wel veel miljoenen kosten.
Internet can also show beautiful moments.